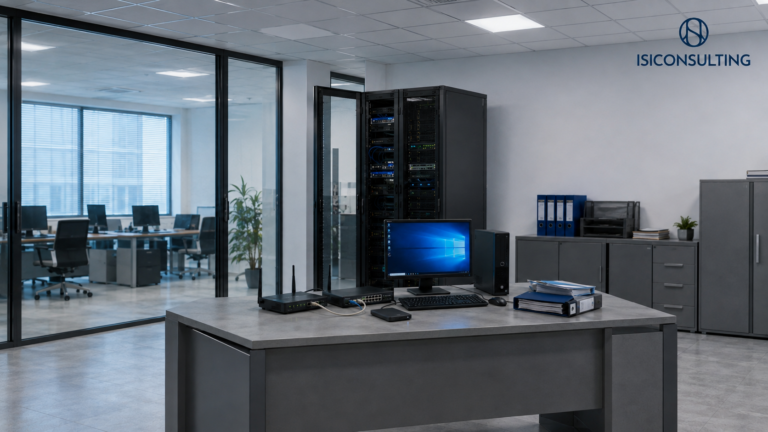
Cybersecurity per le PMI: 5 segnali di scarsa sicurezza informatica
Un antivirus installato sui computer non basta per considerare protetta un’azienda. La sicurezza informatica aziendale dipende da come vengono gestiti i dati, gli accessi, i backup e le eventuali anomalie che si verificano all’interno della rete.
Molte PMI scoprono di avere un problema soltanto quando un documento non è più disponibile, una password finisce nelle mani sbagliate o un blocco informatico interrompe l’attività.
Prima che accada, però, ci sono alcuni segnali che permettono di capire se il sistema di protezione presenta delle debolezze.
Come capire se un’azienda non è abbastanza protetta?
Un’azienda potrebbe avere una sicurezza informatica insufficiente quando:
i backup vengono eseguiti manualmente e non sono mai sottoposti a prove di ripristino;
più persone utilizzano le stesse credenziali;
non esistono sistemi di monitoraggio degli accessi e della rete;
i documenti sono conservati esclusivamente sui computer locali;
antivirus, firewall e software operano senza un piano coordinato.
Queste situazioni non indicano necessariamente che sia già avvenuto un attacco. Segnalano, però, che un errore, un guasto o un accesso non autorizzato potrebbero avere conseguenze più gravi del necessario.
1. Il backup viene eseguito manualmente o non viene controllato
“Facciamo una copia ogni tanto” non è una vera strategia di backup.
Quando il salvataggio dipende dalla memoria di una persona, può essere saltato proprio nel momento in cui sarebbe più necessario. Anche un backup regolare, però, serve a poco se nessuno verifica che i file siano integri e realmente recuperabili.
Una gestione più sicura dovrebbe prevedere salvataggi automatici, copie separate dall’ambiente di lavoro, protezione dei dati e prove periodiche di ripristino. ENISA raccomanda, quando possibile, backup regolari e automatizzati, conservati separatamente e sottoposti a test di recupero.
Il punto non è soltanto possedere una copia dei dati. Bisogna sapere con certezza quanto tempo occorrerebbe per riprendere il lavoro dopo un guasto o un incidente informatico.
2. Tutti utilizzano credenziali condivise
La password comune può sembrare una soluzione pratica: tutti la conoscono e nessuno deve chiedere l’accesso. Il problema nasce quando bisogna capire chi ha aperto, modificato o cancellato un documento.
Con le credenziali condivise non è possibile ricostruire con precisione le attività svolte. Diventa inoltre più difficile revocare rapidamente l’accesso a un collaboratore che cambia ruolo o lascia l’azienda.
Una corretta gestione della sicurezza degli accessi aziendali dovrebbe prevedere:
un account personale per ogni utente;
autorizzazioni proporzionate alle mansioni;
password robuste e non riutilizzate;
autenticazione a più fattori;
controllo periodico degli account attivi.
Le sole password non sono più sufficienti per proteggere gli account più importanti. L’autenticazione multifattore aggiunge un ulteriore livello di verifica e riduce il rischio di accessi effettuati con credenziali sottratte.
3. L’azienda non dispone di sistemi di monitoraggio
Se nessuno controlla gli accessi, i tentativi falliti, le modifiche ai sistemi e il traffico della rete, un’attività sospetta può restare invisibile per molto tempo.
I sistemi di logging registrano ciò che accade: chi accede, quando lo fa, quali file consulta e quali operazioni compie. Il monitoraggio analizza queste informazioni e può generare un avviso quando rileva un comportamento anomalo.
Senza questi strumenti, l’azienda rischia di accorgersi del problema soltanto dopo la perdita dei dati o il blocco dell’attività.
Il monitoraggio non serve quindi a complicare il lavoro, ma a riconoscere prima gli eventi insoliti e a intervenire più rapidamente.
4. I documenti sono conservati soltanto sui computer locali
Preventivi, contratti, fatture, dati dei clienti e documenti amministrativi conservati su un unico computer sono esposti a diversi rischi.
Un guasto del disco, il furto del dispositivo, un errore umano o un ransomware possono rendere improvvisamente inaccessibile una parte importante dell’attività aziendale.
Portare i dati nel cloud non significa semplicemente spostarli online. Occorre scegliere servizi adeguati, definire gli accessi, configurare correttamente la protezione e prevedere copie di sicurezza separate.
Inoltre, sincronizzazione e backup non sono la stessa cosa. Se un file viene cancellato o cifrato e la modifica viene sincronizzata automaticamente, il problema potrebbe propagarsi anche agli altri dispositivi.
Una corretta strategia di protezione dei dati aziendali deve quindi integrare archiviazione, controllo degli accessi, backup e procedure di recupero.
5. Antivirus, firewall e software non fanno parte di un piano coordinato
Possedere più strumenti non significa necessariamente essere più protetti.
Un antivirus può controllare i dispositivi, il firewall può filtrare le connessioni e un software può effettuare il backup. Se questi sistemi non sono configurati, aggiornati e monitorati all’interno di un progetto comune, però, possono lasciare aree scoperte.
La sicurezza informatica aziendale richiede una visione coordinata che stabilisca:
quali dati e sistemi devono essere protetti;
chi può accedere alle diverse risorse;
come vengono rilevati gli eventi anomali;
chi deve intervenire in caso di incidente;
come ripristinare rapidamente l’operatività;
con quale frequenza aggiornare e verificare le protezioni.
L’obiettivo non è acquistare software in modo casuale, ma costruire un sistema proporzionato alle dimensioni e alle esigenze dell’impresa.
Il Voucher Cloud e Cybersecurity può aiutare le PMI?
Per le imprese che riconoscono una o più di queste criticità, il Voucher Cloud e Cybersecurity 2026 può rappresentare l’occasione per strutturare un sistema più sicuro sostenendo soltanto una parte del costo.
Il voucher riconosce un contributo a fondo perduto pari al 50% delle spese ammissibili, da un minimo di 4.000 euro fino a un massimo di 20.000 euro.
Tra le soluzioni finanziabili rientrano:
firewall, antivirus e antimalware;
sistemi di monitoraggio delle reti;
soluzioni per la crittografia dei dati;
software per la gestione delle vulnerabilità;
servizi cloud per archiviazione e backup;
configurazione, monitoraggio e assistenza continuativa.
Le soluzioni devono essere nuove, aggiuntive oppure più avanzate e sicure rispetto a quelle già utilizzate. Devono inoltre essere acquistate da fornitori presenti nell’elenco ufficiale del Ministero.
Chi può richiedere il voucher?
La misura è rivolta alle PMI e ai lavoratori autonomi operanti su tutto il territorio nazionale, in possesso di una connessione internet con velocità minima di download pari a 30 Mbps.
La compilazione della domanda partirà il 20 ottobre 2026. L’invio sarà possibile dalle ore 12:00 del 10 novembre 2026 fino alle ore 12:00 del 20 gennaio 2027, salvo esaurimento anticipato delle risorse.
Il possesso dei requisiti generali non rende automaticamente ammissibile qualsiasi acquisto. Prima di procedere bisogna verificare le caratteristiche della soluzione, la situazione tecnologica di partenza e l’accreditamento del fornitore.
Riconosci una di queste situazioni nella tua azienda? Il voucher può essere l’occasione per costruire un sistema più sicuro sostenendo soltanto una parte del costo. Contattaci per verificare gratuitamente i requisiti dell’impresa e l’ammissibilità delle soluzioni che intendi acquistare.
Vuoi chiedere informazioni su Cybersecurity per le PMI: 5 segnali di scarsa sicurezza informatica?
Compila il form per qualsiasi richiesta, verrai contattato al più presto da uno dei nostri consulenti.

ISI Consulting srl
SEDE NAPOLI:
Via Nuova Poggioreale n°60
Complesso polifunzionale Inail Torre 7
80143 – Napoli (NA)
GLI ULTIMI BANDI
BANDI FUTURI
LE ULTIME NEWS
Domanda Investimenti Sostenibili 4.0: invio dal 6 ottobre
Fondo perduto Lazio e Marche: quanto può ottenere realmente l’impresa

Copyright © 2026 ISI Consulting | P.Iva 05875100652 – Tutti i diritti riservati.
webagency avcommunication
Cookie Consent
Utilizziamo i cookie per migliorare la tua esperienza di navigazione, analizzare il traffico del sito e offrirti contenuti personalizzati in linea con i tuoi interessi. Alcuni cookie sono tecnici e necessari per il corretto funzionamento del sito, altri ci aiutano a comprendere meglio le tue esigenze e proporti soluzioni mirate nel campo della finanza agevolata, dei bandi attivi e delle agevolazioni per imprese. Puoi accettare tutti i cookie, gestire le tue preferenze o rifiutare quelli non essenziali.
Cookie Preferences
Manage your cookie preferences below:
Essential cookies enable basic functions and are necessary for the proper function of the website.
These cookies are needed for adding comments on this website.
Google reCAPTCHA helps protect websites from spam and abuse by verifying user interactions through challenges.
Statistics cookies collect information anonymously. This information helps us understand how visitors use our website.
Google Analytics is a powerful tool that tracks and analyzes website traffic for informed marketing decisions.
Service URL: policies.google.com (opens in a new window)
You can find more information in our Cookie Policy and .
Benvenuto a bordo!
Il tuo download è pronto. Clicca sul link qui sotto per scaricare il file.
Sei interessato a ricevere aggiornamenti su Cybersecurity per le PMI: 5 segnali di scarsa sicurezza informatica?
Inserisci la tua e-mail per ricevere aggiornamenti su questo argomento. Non perdere l’occasione di ricevere informazioni sulle modalità

STA PER TORNARE IL BANDO CHE POREBBE PORTARE LA TUA AZIENDA DAL MEDIOEVO DIRETTAMENTE AL 2036
Vuoi sapere se il tuo progetto è finanziabile?
Clicca sul pulsante .
ATTENZIONE: INVESTIMENTO MINIMO RICHIESTO DI 750 MILA EURO